
Недавние сообщения от Сбербанка о выявлении вируса стали причиной повышенного беспокойства среди пользователей банковских услуг. Безопасность финансовых данных – важный аспект для каждого клиента, и информация о возможной угрозе требует незамедлительного реагирования. Важно понимать, как защитить свои данные и что делать в данной ситуации.
В случае, если вы получили уведомление о вирусе или заметили подозрительную активность в своем аккаунте, Первое, что нужно сделать – это максимально быстро проверить устройство на наличие угроз. Использование антивирусного программного обеспечения на вашем компьютере и мобильных устройствах – это важный шаг для предотвращения потери конфиденциальной информации.
Кроме того, нельзя забывать о правилах онлайн-безопасности. Обращение за помощью к специалистам и изучение рекомендаций от самой банковской организации поможет снизить риски. В этой статье мы подробнее рассмотрим, как проверить свое устройство и какие меры предосторожности следует соблюдать.
Как распознать вирусные угрозы на устройстве
Первым признаком вирусного заражения может стать неожиданное замедление работы устройства. Если ваши приложения или система в целом стали реагировать медленнее, чем обычно, это может означать, что вредоносное ПО использует ресурсы для выполнения своих задач. Обратите внимание на любые задержки при открытии программ или загрузке веб-страниц.
Следует также обратить внимание на изменения в поведении программ. Например, если приложение, которое вы используете, начало показывать неожиданные рекламные объявления или выполняет действия без вашего ведома, это может быть признаком наличия вируса. Необычные ошибки и внезапные закрытия программ – еще один тревожный сигнал.
Мониторинг сетевой активности также может помочь выявить вирусные угрозы. Если ваш интернет-трафик увеличился без понятной на то причины или устройство подключается к неизвестным серверам, это может говорить о скрытом вредоносном ПО. Убедитесь в отсутствии подозрительных подключений через настройки маршрутизатора или специальные программы для мониторинга сети.
Наконец, регулярное использование антивирусного ПО является важной мерой в борьбе с вирусами. Обновленные базы данных антивирусных программ помогут обнаружить и удалить угрозы. Помните о необходимости периодически сканировать устройство и следить за состоянием установленного ПО. Это поможет максимально снизить риски заражения.
Шаги по удалению вируса и восстановлению системы
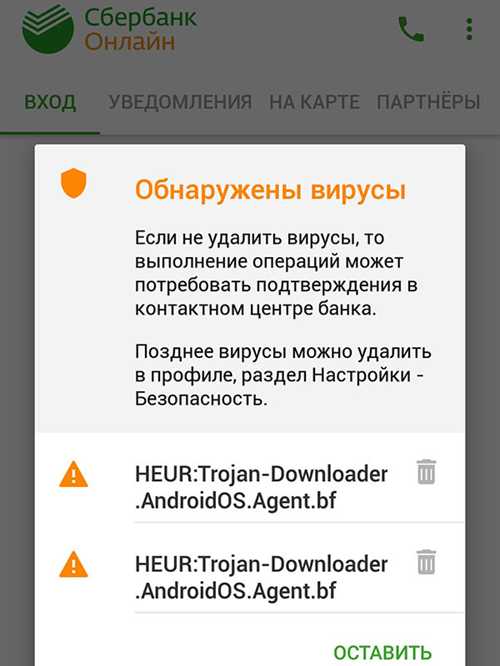
При обнаружении вируса на вашем устройстве следует немедленно предпринять меры для его удаления и восстановления системы. В первую очередь, отключите интернет-соединение, чтобы предотвратить дальнейшее распространение вредоносного программного обеспечения. Затем перезагрузите компьютер в безопасном режиме. Обычно это можно сделать, нажав клавишу F8 во время загрузки. В безопасном режиме система загружается с минимальным набором драйверов и программ, что делает её менее уязвимой к действиям вируса.
Использование антивирусного ПО
Установите и запустите антивирусное программное обеспечение, если оно еще не установлено. Проведите полную проверку системы на наличие вредоносных объектов. В случае обнаружения вирусов следуйте инструкциям программы для их удаления. Если ваш антивирус не справился с устранением угрозы, можно использовать альтернативные утилиты для удаления вирусов. Загрузите и запустите специальные инструменты, такие как Malwarebytes или Dr. Web CureIt, которые могут обнаружить и удалить более сложные угрозы.
Восстановление системы
После завершения процесса удаления вируса рекомендуется восстановить систему к предыдущему состоянию. Для этого воспользуйтесь функцией восстановления Windows, если она была активирована. Перейдите в “Панель управления” > “Система и безопасность” > “Восстановление” и выберите “Запуск восстановления системы”. После успешного завершения восстановительных действий обязательно обновите антивирус и проверьте все программы на наличие уязвимостей.
Как защитить свои данные после вирусной атаки
Далее необходимо проверить оборудование на наличие скрытых угроз. Для этого следует установить и запустить надежное антивирусное программное обеспечение, которое поможет обнаружить и удалить остаточные вредоносные программы. Регулярное сканирование системы также обеспечит дополнительный уровень защиты в будущем.
Кроме того, важно обратить внимание на сохранение резервных копий данных. Рекомендуется хранить их на внешних носителях или использовать облачные сервисы, так как это минимизирует риск потери информации в случае повторной атаки. Всегда следите за обновлениями программного обеспечения и следуйте рекомендациям по безопасности, чтобы избежать подобных ситуаций в дальнейшем.