
С увеличением числа киберугроз пользователям банковских услуг становится все труднее защитить свои данные. Недавние обращения Сбербанка к клиентам о возможной угрозе вируса вызывают серьезные опасения. Важно понимать, как именно такие вирусы могут повлиять на ваши финансы и личные данные.
Наиболее распространенные методы заражения включают Фишинг, Вредоносные приложения и Вирусы-вымогатели. Пользователи часто становятся жертвами из-за невнимательности или недостатка знаний о кибербезопасности. Поэтому важно быть информированным и подготовленным к действиям в случае заражения.
В данной статье мы рассмотрим основные сигналы того, что ваш компьютер или мобильное устройство может быть заражено вирусом. Также мы предоставим детальные инструкции о том, Как удалить угрозу и защитить свои данные от будущих атак. Помните, что своевременные меры могут существенно снизить риски и сохранить вашу финансовую безопасность.
Как распознать вирусное сообщение от Сбербанка?
Содержимое сообщения также может служить ключевым индикатором. Если текст содержит угрозы заблокировать доступ к счету или требует срочных действий, это явный знак того, что сообщение является мошенническим. Официальные уведомления от банка обычно информируют о текущих операциях, но никогда не требуют немедленного ввода личных данных.
Обратите внимание на орфографию и стиль письма. Если сообщение содержит множество ошибок или выглядит неаккуратно, это может указывать на его поддельный характер. Сам банк придерживается строгих стандартов в своей коммуникации и избегает использования неформального языка.
Также важно помнить о Ссылках, содержащихся в сообщении. Если вас просят перейти по ссылке, лучше всего вводить адрес сайта банка вручную в браузере, а не кликать по указанной ссылке. Ненадежные ссылки могут вести на фальшивые сайты, предназначенные для кражи данных.
Если вы все же сомневаетесь в подлинности сообщения, Незамедлительно свяжитесь с банком через официальный сайт или контактный центр. Никогда не используйте контакты, указанные в подозрительном сообщении. Это поможет избежать возможных потерь и сохранить финансовые средства в безопасности.
Шаги по удалению вредоносного ПО с устройства
1. Отключите устройство от интернета
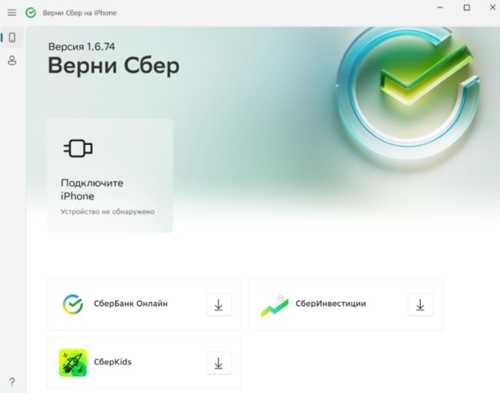
Первым шагом при обнаружении вредоносного ПО является отключение устройства от сети. Это предотвратит дальнейшее распространение вируса и защитит личные данные от возможной утечки.
2. Запустите антивирусное сканирование
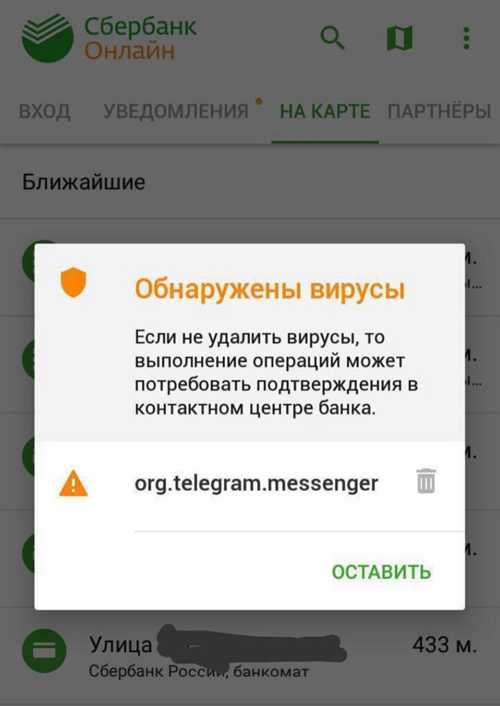
Установите и обновите антивирусное программное обеспечение. Запустите полное сканирование устройства, чтобы обнаружить вредоносные файлы. Следуйте рекомендациям, предоставленным антивирусом, для их удаления.
- Обязательно проверьте резервные копии данных на наличие угроз. Используйте возможность второго мнения – установите другой антивирус и проверьте устройство повторно.
Если антивирус не предоставляет результатов или не может удалить ПО, рассмотрите возможность использования специальных инструментов, таких как программы для удаления шпионских или рекламных вирусов.
После удаления всех обнаруженных угроз, обновите все установленные программы и операционную систему. Это предотвратит уязвимости, которые могли бы быть использованы для повторного проникновения вредоносного ПО.
Как обезопасить себя от будущих угроз?
Для обеспечения безопасности своих данных следует активно использовать надежные антивирусные решения. Регулярные обновления программного обеспечения играют ключевую роль в защите от новых угроз. По возможности стоит активировать автоматическое обновление, что минимизирует риск уязвимости системы.
Финансовая осторожность
Необходимо проявлять осторожность при работе с финансовыми сервисами. Всегда проверяйте URL-адрес сайта на предмет соответствия официальному домену банка и избегайте перехода по подозрительным ссылкам. При вводе личных данных убедитесь, что соединение защищено: в адресной строке должен быть значок замка.
Общие меры предосторожности
Регулярное создание резервных копий данных – еще один важный шаг к минимизации рисков. Хранение копий на внешних носителях или облачных сервисах может спасти от потери информации в случае атаки вируса. Важно также соблюдать основное правило кибербезопасности: не открывать вложения и не переходить по ссылкам от незнакомых отправителей.
Обучение пользователей основам кибербезопасности поможет предотвратить множество проблем. Совместные тренинги и семинары по осведомленности о потенциальных угрозах сделают всех членов команды более внимательными и осторожными в работе с технологиями. Таким образом, создание культуры безопасности будет способствовать снижению рисков при взаимодействии с цифровыми ресурсами.